QR code unité
Avoir une authentification des prestataire avec magic link (mail + code pin sur le mail) Permet d’identifier “normalement” une personne- l’identification de la personne
- si c’est un prestataire → magic link
- si c’est une personne de l’organisation → (interface terrain)
- si le prestataire en question PrUser n’est relié à aucun élément provider dans l’organisation (ou le mail n’est pas un mail contact d’un provider), alors on lui demande de rentrer le code pin prestataire par exemple GHR-183291)
- une fois rentrer, il voit les interventions du prestataire à faire ou en cours
- il faut définir le nombre de retry possible pour le code pin prestataire
- il faut définir la durée du cookie d’authentification une fois qu’il se login avec magic link sur un appareil
🟢 Vert : ok
🔴 Rouge : pas ok
Plein : étape finale
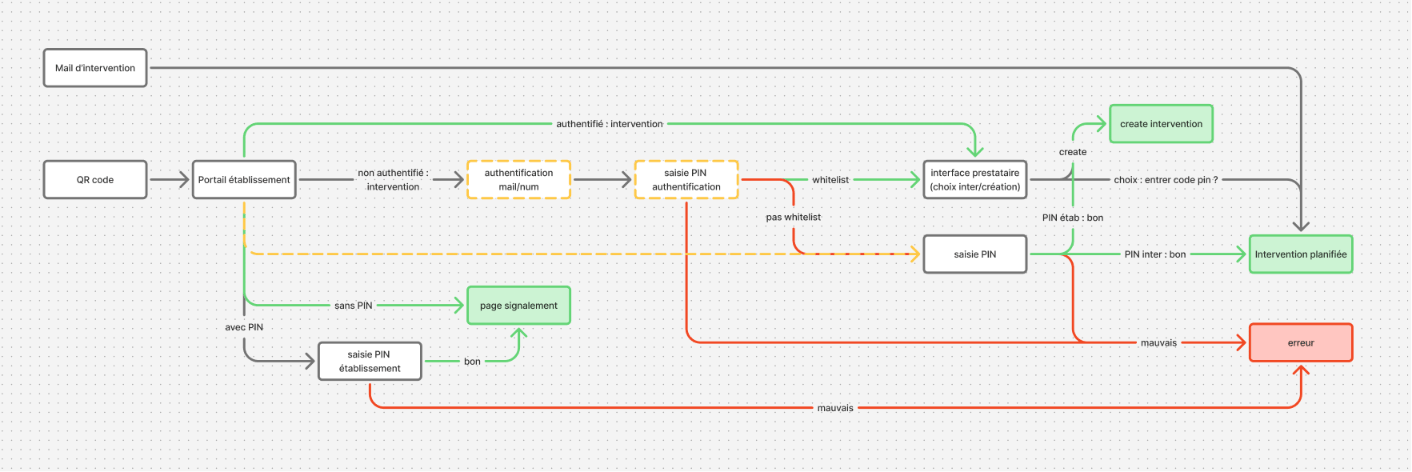
→ white list des mails (@apave etc + mails dans l’organisation)
Question
À poser à Dubernard ou Apave : est-ce qu’ils ont accès à une boîte mail durant leurs interventions ? Est-ce qu’elle les identifie en tant que personne ?(Question à poser pour savoir si c’est possible à terme de sauvegarder l’appareil comme authentifié) Est ce que la signature oblige l’authentification de la personne avant l’intervention ?
(si oui → on doit refaire valider le mail même si il vient de l’intervention)
QR code équipement
same sameNiveaux de visibilité :
- grand public : accessible par tout le monde
- public : accessible aux personnes externes autorisées
- privé : accessible uniquement à l’organisation, aux personnes ayant les droits de lectures
Paramétrage de la visibilité :
Voir où faire ce paramétrage : niveau IT, règle, équipement, global ?Scan du QR code :
On arrive sur le portail de l’équipement. On a :- signaler une anomalie (sur l’équipement)
- voir doc grand public (s’il y a)
- se connecter → inteface terrai / interface presta
Sinon → authentification
Idéation, ancien à ne pas prendre en compte
Cas 1 : remplacement du code pin :n’importe qui avec une adresse mail pourrait effectuer une intervention ?
il aurait une sélection d’intervention selon son périmètre et de quand il l’a fait
Si rien ne correspond, il pourrait faire une intervention non planifiée
→ sauvegarde de l’identification de la personne sur la durée possible ? juste validation avant signature de la personne qui signe ? ou toujours une validation par code pin nécessaire ?
→ sauvegarder ses IT d’expertise ⇒ pour lui faire un premier filtrage des interventions à proposer. Cas 2: tjrs avec code pin:
Permettrait d’avoir un pré-remplissage des it, et des propositions de règles plus pertinentes (pour les interventions non planifiée)
l’intervention serait toujours correctement identifiée
Intervention sans code prestataire
Le prestataire peut faire une intervention sans code prestataire. Il a accès à un process plus cours avec des input texte pour les donénes suivantes :- lieux de l’intervention
- installations techniques
- nature des contrôles
- entreprise
- nom, prénom
- commentaire général